

금융권을 겨냥한 해킹 공격이 잇따르는 가운데 인공지능(AI)을 활용해 취약점을 찾아내고 공격하는 새로운 방식에 대응할 수 있도록 금융권 정보보안 체계를 전면 재점검해야 한다는 지적이 국정감사에서 나왔다.
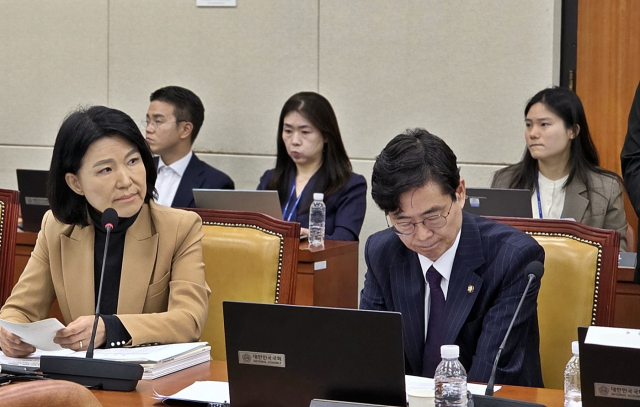
국회 과학기술정보방송통신위원회 소속 이진숙 의원(국민의 힘 대구 달성군)은 6일 국정감사에서 최근 금융권에서 발생한 해킹 및 정보 유출 사례를 거론하며 과학기술정보통신부 차원의 대응책 마련을 촉구했다.
이 의원이 과학기술정보통신부 등을 통해 제출받은 자료를 분석한 결과, 최근 해킹으로 정보 유출이 확인된 은행과 캐피탈사는 모두 7곳으로 나타났다. 보험사와 증권사에서도 해킹 침투 흔적이 확인된 것으로 파악됐다.
이번 공격에는 취약한 API(응용프로그램 프로그래밍 인터페이스)를 찾아 반복적으로 요청을 보내는 방식 등이 활용된 것으로 알려졌으며, 금융회사들이 유사한 시스템을 사용하는 경우가 많은 만큼 한 금융회사에서 확인된 취약점이 다른 회사로 확산될 가능성도 제기됐다.
문제는 상당한 규모의 정보보안 투자가 이뤄지고 있음에도 해킹을 완전히 차단하지 못했다는 점이다.
이 의원실 분석에 따르면 이번 공격 대상이 된 주요 은행들의 지난해 정보보안 투자액은 약 1천240억원에 달했다. 일부 은행은 정보보안 평가에서 높은 점수를 받았거나 국제 사이버 방위훈련에 참여했지만 실제 공격을 피하지 못한 것으로 나타났다.
이 의원은 AI 기술을 활용한 해킹 수법이 고도화되면서 기존의 정보보안 체계만으로는 대응에 한계가 있다고 지적했다.
특히 AI가 시스템의 취약점을 자동으로 탐색하고 공격 방식까지 변화시키는 상황에서 금융회사별 보안 수준에만 의존하기보다 금융권 전체의 대응체계를 강화해야 한다는 주장이다.
특히 중소 금융회사들의 보안 역량도 과제로 꼽혔다. 대형 금융회사와 달리 중소 금융회사는 고도화된 AI 기반 보안 시스템을 구축하는 데 필요한 비용과 전문인력을 자체적으로 확보하기 어려운 만큼 정부 차원의 지원과 공동 대응체계가 필요하다는 것이다.
이진숙 의원은 “대고객 서비스 창구의 전산 장애 예방을 핵심 목표로 한 과거 프로토콜만 가지고는 새로운 공격에 맞서 정보보안을 장담하기 어렵다”고 지적했다.
이어 이 의원은 “중소 금융회사까지 고도화된 AI 방어체계를 자체 구축·운영하는 데 필요한 비용과 전문인력을 확보하는 것도 또 다른 과제”며 “과기정통부가 주무부처 차원에서 금융권의 새로운 해킹 위협에 대응할 수 있는 대책을 마련해야 한다”고 촉구했다.
구글에서 프레시안을 더 자주 만나기


전체댓글 0